Национальный координационный центр по компьютерным инцидентам при Федеральной службе безопасности (НКЦКИ) принял меры после выявления искусственным интеллектом двух критических уязвимостей в языке программирования PHP. Читать далее
Национальный координационный центр по компьютерным инцидентам при Федеральной службе безопасности (НКЦКИ) принял меры после выявления искусственным интеллектом двух критических уязвимостей в языке программирования PHP. Читать далее
В языке программирования PHP обнаружили критические уязвимости, способные открыть хакерам путь к данным и управлению системами.
Национальный координационный центр по компьютерным инцидентам (НКЦКИ), действующий при ФСБ России, рекомендовал организациям временно ограничивать доступ к уязвимым сайтам вплоть до их отключения, если оперативно устранить проблемы с безопасностью невозможно. Причиной стали две критические уязвимости в языке программирования PHP, обнаруженные с помощью искусственного интеллекта.
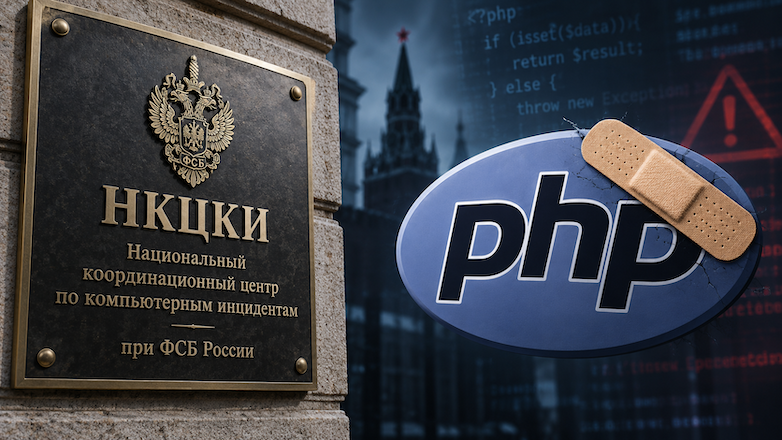
Национальный координационный центр по компьютерным инцидентам (НКЦКИ), действующий при ФСБ России, направил операторам критической информационной инфраструктуры требование срочно устранить две критические уязвимости PHP. Если установить исправления оперативно невозможно, организациям предписано рассмотреть ограничение внешнего доступа к уязвимым серверам вплоть до их полного отключения. Об этом 22 октября сообщил РБК со ссылкой на письмо НКЦКИ, подлинность которого […]
Центр кибербезопасности при ФСБ потребовал от объектов критической инфраструктуры ограничивать доступ к уязвимым серверам, если установить обновления оперативно не удается

Это касается сайтов госструктур, банков и других финансовых организаций, медучреждений, предприятия энергетики и транспорта Национальный координационный центр по компьютерным инцидентам (НКЦКИ) при ФСБ предписал российским организациям критической информационной инфраструктуры временно ограничивать доступ к уязвимым сайтам, если они не могут оперативно обновить PHP. Соответствующее письмо от 22 октября получили владельцы таких систем. Документ распространяется на государственные […]

OpenAI предлагает закрепить процедуру её обнаружения и устранения как стандарт для будущих ИИ-находок Специалисты по информационной безопасности обнаружили в PHP критические уязвимости, которые могли позволить злоумышленнику удалённо выполнять код на сервере без авторизации. По данным OpenAI, брешь выявили с помощью ИИ-моделей в рамках инициативы Patch the Planet. Уязвимости затрагивали установки PHP, обрабатывающие веб-запросы, а риск […]
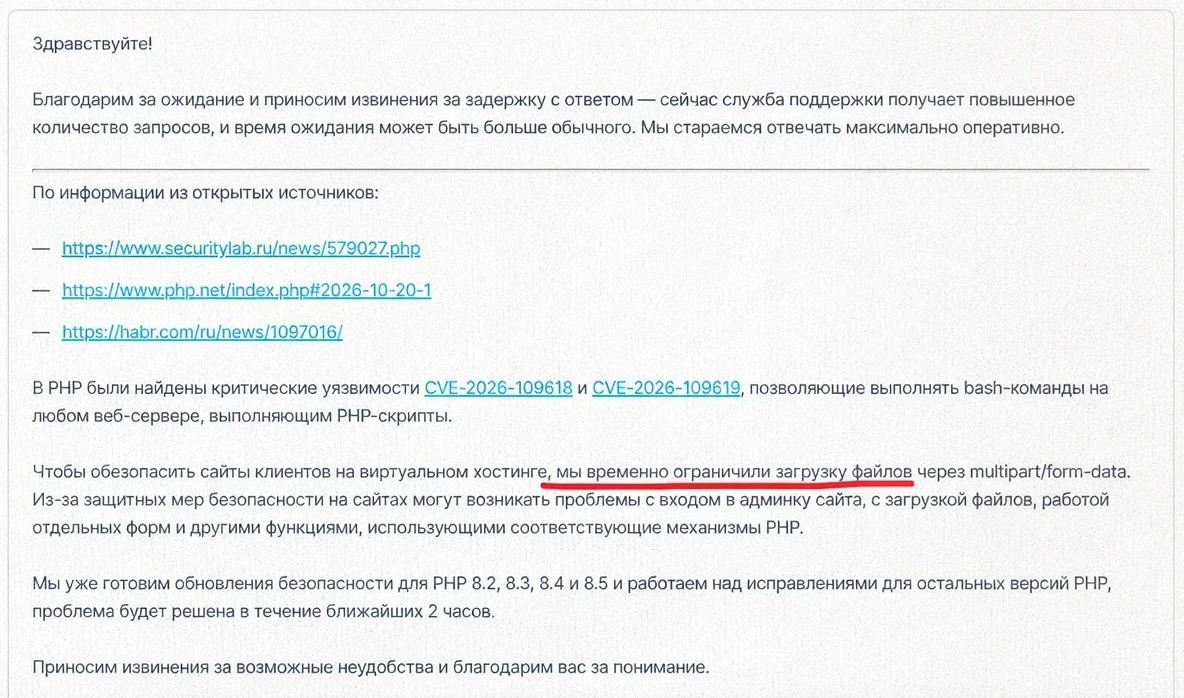
Один из крупнейших российских регистраторов доменных имен «Рег.ру» временно ограничил загрузку файлов через панель управления из-за уязвимостей в PHP. Читать далее

Хостинг-провайдер ограничил функцию ради защиты сайтов клиентов. Пользователи «Рег.ру» столкнулись с ошибкой 403 при попытке загрузить файлы через панель управления, о чем пишет Коммерсантъ. О проблемах сообщили посетители платформы Detector404. Техническая поддержка компании подтвердила ограничения и объяснила, что мера носит временный характер и направлена на обеспечение безопасности сайтов. Источник изображения: Изображение сгенерировано в Midjourney Причиной […]
21 октября 2026 года мир PHP вздрогнул от анонса двух критических RCE-уязвимостей (CVSS 9.2), получивших общее имя PHP2Shell (CVE-2026-109618 и CVE-2026-109619). Опасность этих брешей в том, что они срабатывают на уровне ядра интерпретатора еще до того, как управление дойдет до первой строчки вашего index.php. Достаточно, чтобы сервер просто принимал HTTP-запросы. Разработчики PHP оперативно выпустили патчи […]