Рубрики
Технологии

Находки в опенсорсе: доклады с большой встречи сообщества, конец опенсорса и питон 3.15; октябрь 2026

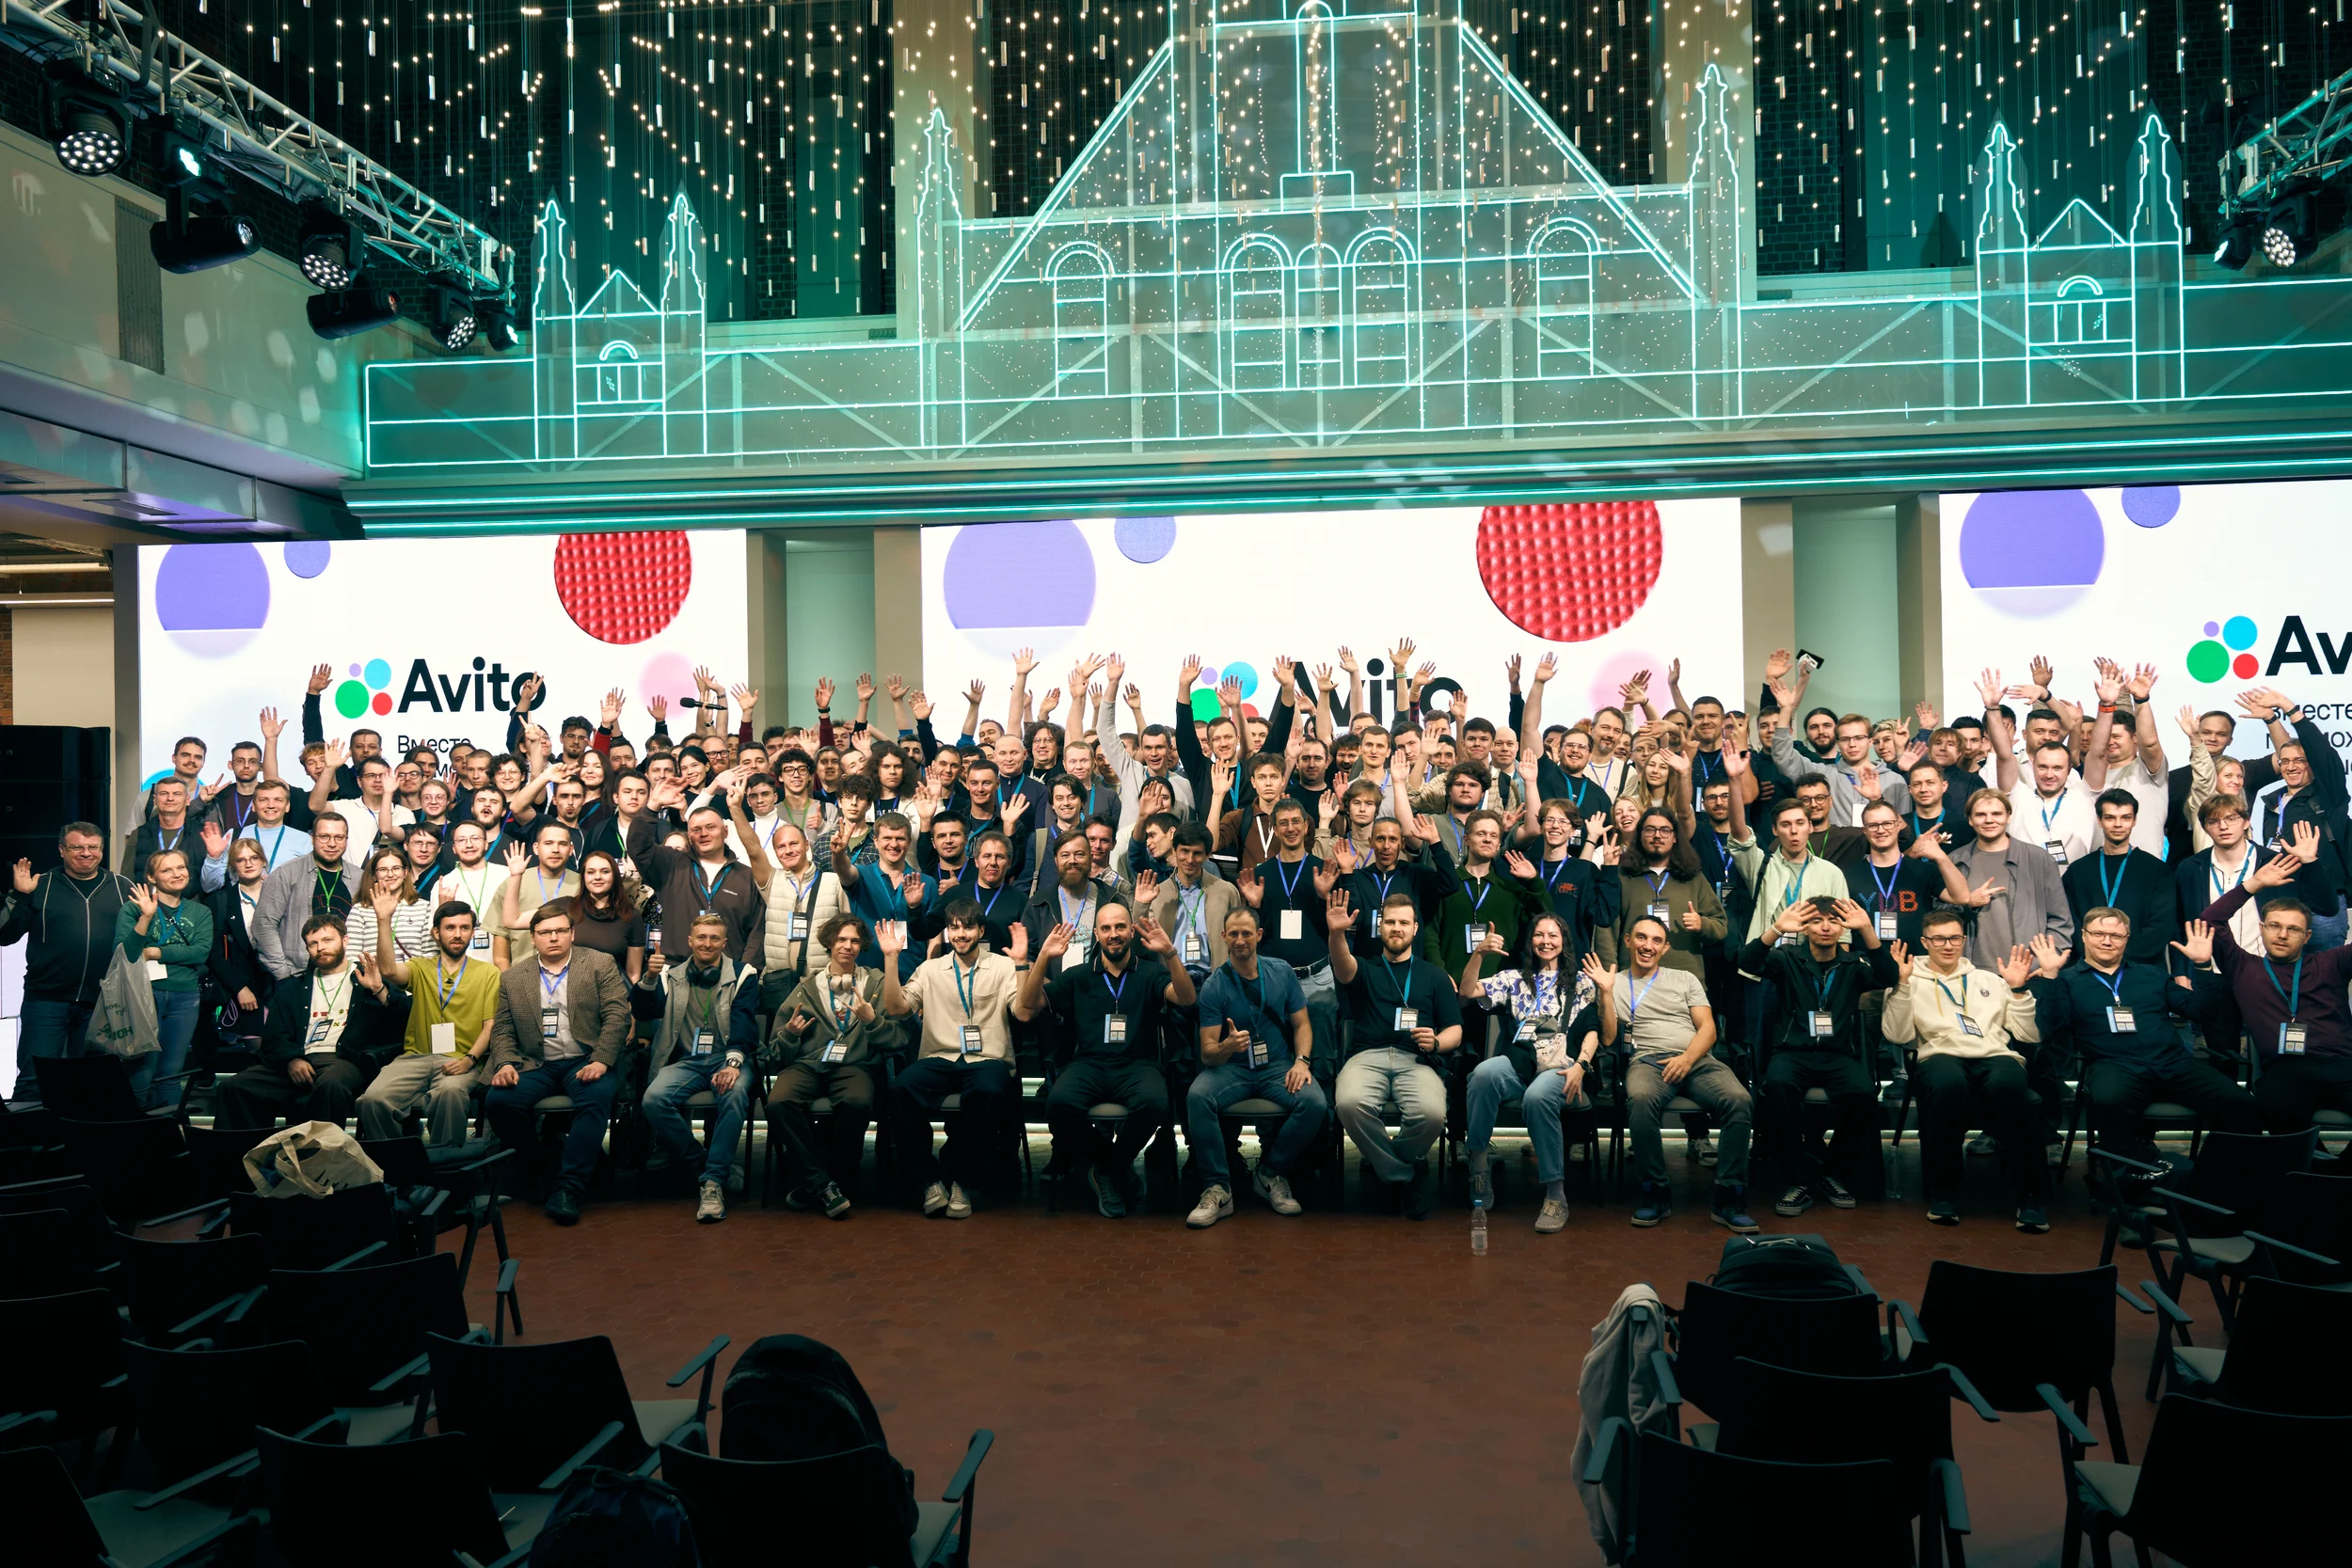
Всем привет! Очень большой получился дайжест: было очень много событий. Но тем будет интереснее! 17 октября прошла наша большая открытая встреча сообщества в Нижнем Новгороде, доклады с которой уже выложены в посте ниже. Еще поговорим про Python 3.15 и его фичи, ведь он как раз был релизнут в октябре 2026. Посмотрим, что нам уже готовит […]
Рубрики
Технологии

Очередной вайбкодинг-проект. С небольшим нюансом. Для…

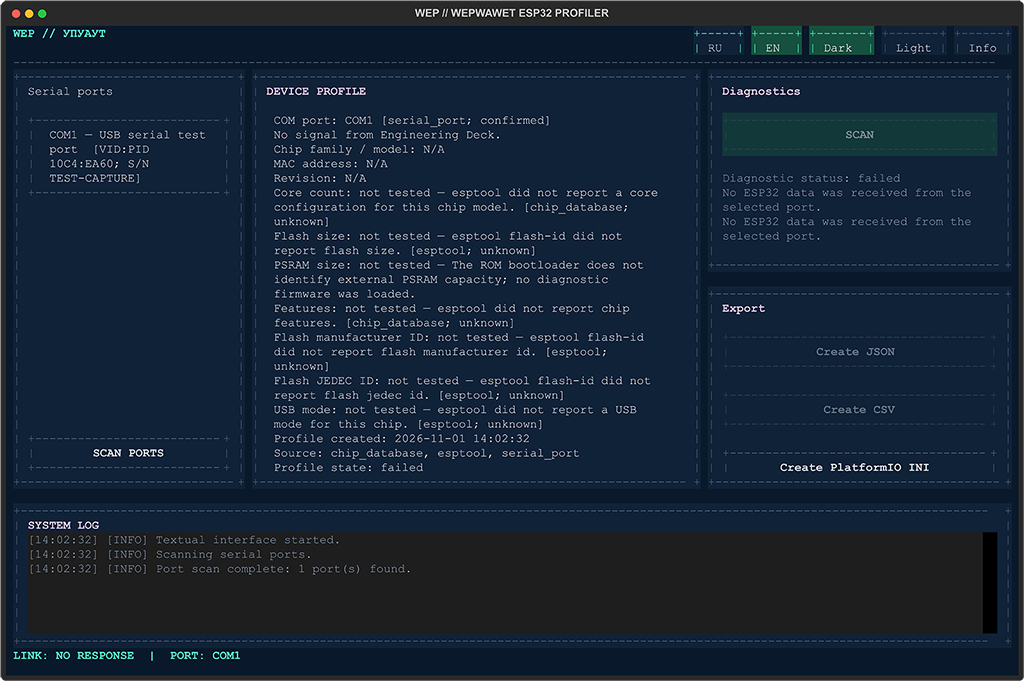
Очередной вайбкодинг-проект. С небольшим нюансом. Для начала — немного о моём бэкграунде. Я сервисный инженер с 18-летним стажем. Инженер не в том значении, которое стало особенно популярным в последнее время, а тот самый, такой слесарь Михалыч с завода, только с двумя незаконченными высшими и техническим английским. Инструментарий у меня — не Python, venv и VS […]

Рубрики
Технологии

Подсчёт упоминаний бренда и ключей в текстах и выдаче:…

Подсчёт упоминаний бренда и ключей в текстах и выдаче: регулярное выражение по подстроке ошибается, лемматизация нет При разметке выдачи и ответов нейросетей нужно считать, где назван бренд и где стоит ключ. Поиск подстрокой даёт ложные срабатывания: nord находит «nordwind», основа марw* для имени «Мария» находит «маршрут». В обратную сторону подстрока теряет склонения: «авторских туров на […]

Рубрики
Технологии

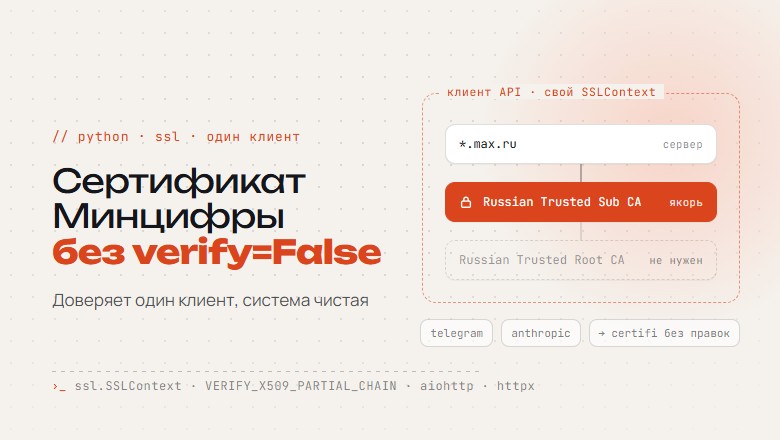
CERTIFICATE_VERIFY_FAILED на российском API: как доверять сертификату Минцифры только в одном клиенте Python

Сервер российского API подписан цепочкой Минцифры, и Python падает с CERTIFICATE_VERIFY_FAILED. Показываю, как доверять этому сертификату ровно в одном клиенте: свой SSLContext, промежуточный сертификат как якорь и флаг VERIFY_X509_PARTIAL_CHAIN, без verify=False и без корня в системе. Чем рискуешь с этим флагом, как то же сделать в aiohttp, httpx, requests и urllib, как сверить отпечаток и […]

Рубрики
Технологии

Как построить self‑hosted RAG‑систему с LangGraph‑агентом на локальных LLM

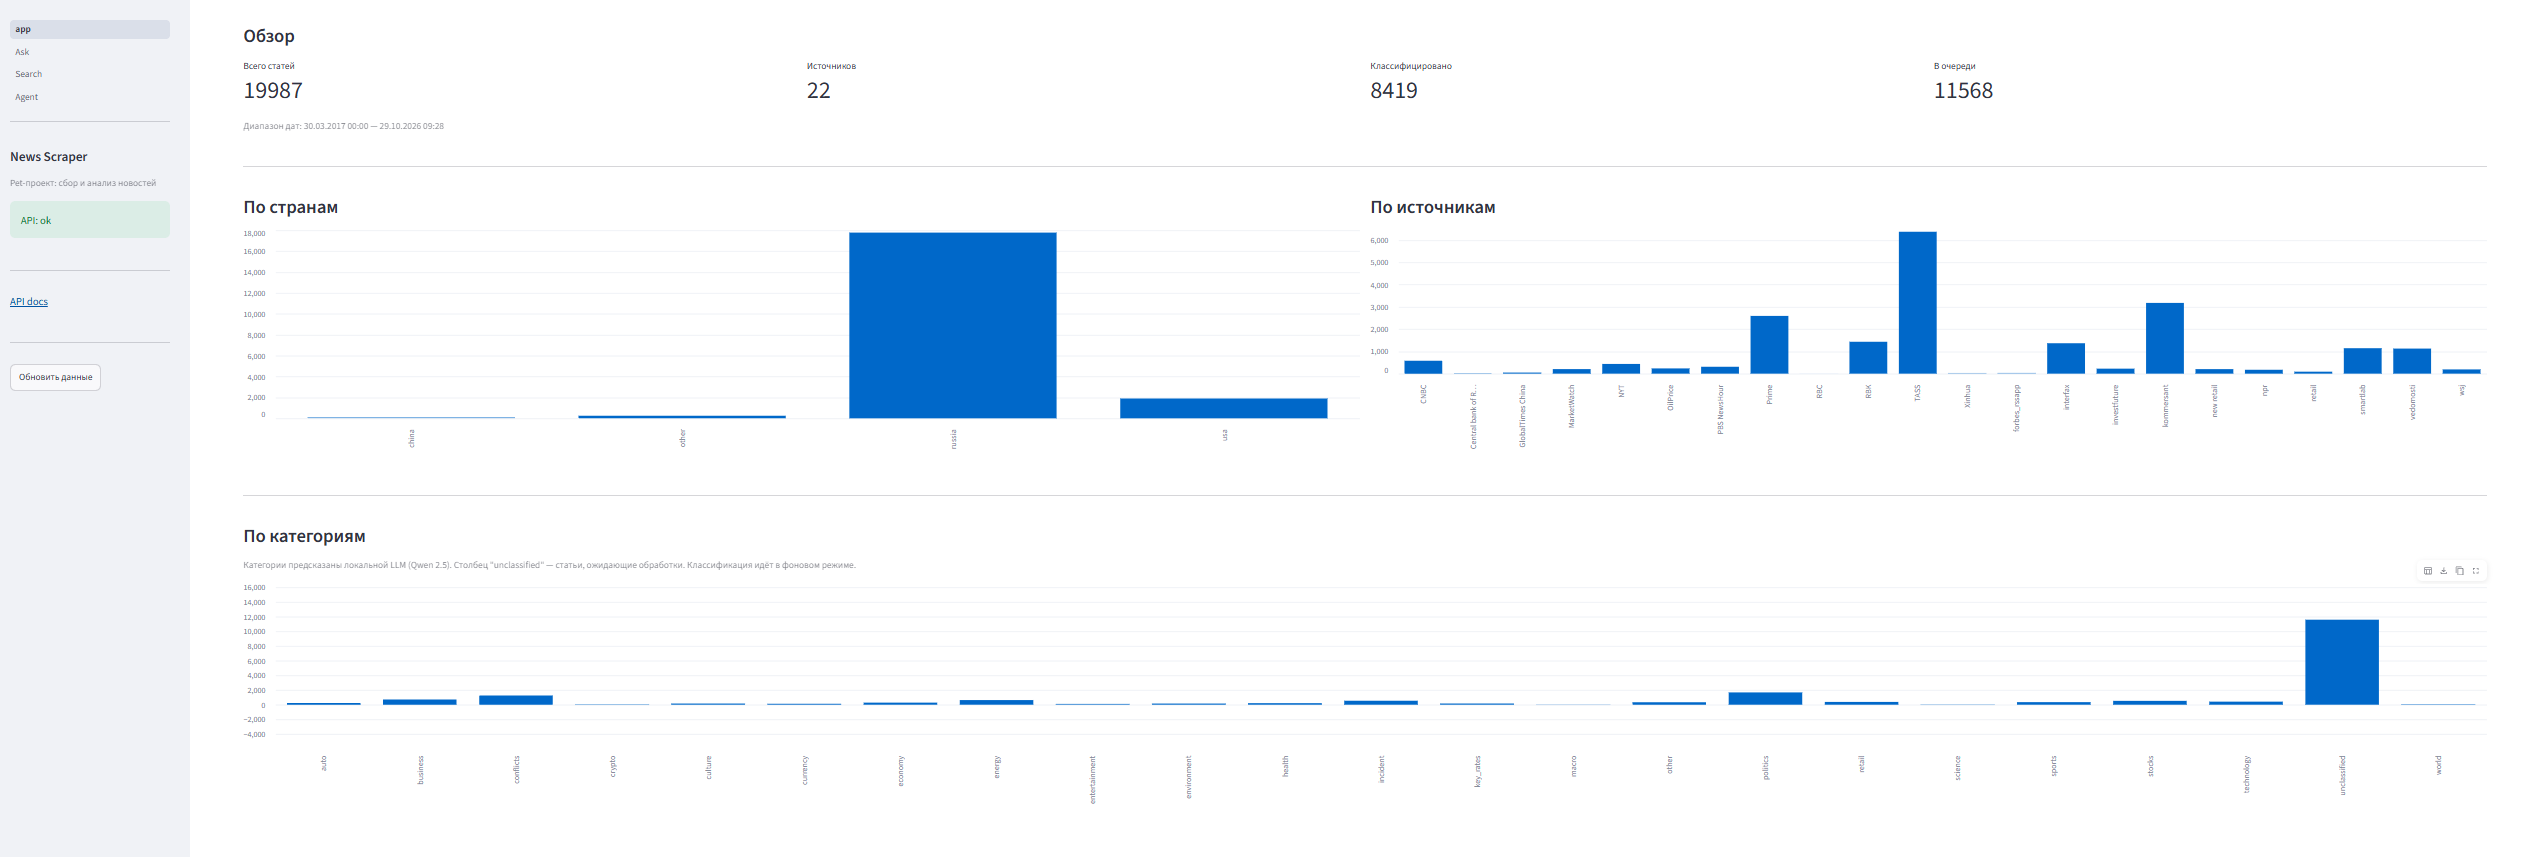
Обычно стек для RAG‑систем и AI‑агентов строится вокруг облачных API (OpenAI, Anthropic) и управляемых векторных баз. Но для ряда задач критически важна полная автономность: устойчивость к санкциям и независимость от внешних провайдеров. В этой статье я расскажу, как спроектировал и собрал аналитическую систему, которая за две недели работы агрегировала более 12 000 новостей: от сбора RSS‑лент до умного агента, который сам вызывает инструменты. Мы пройдем путь от архитектуры […]

Рубрики
Технологии

Байты приходят, события нет: проверяем кадры SSE и gzip

Сервер отправляет по SSE три сообщения с паузой 250 мс, а клиент видит события только через 750 мс. Собрал стенд на стандартной библиотеке Python и поставил три отметки времени: байты тела ответа, текст после декодера gzip, готовое событие. Незавершённый кадр и сжатие без промежуточного сброса дают одинаковый симптом, но задержка появляется в разных точках. Читать […]

Рубрики
Технологии

Agent Harness Course 2026 — как построить своего AI-агента…

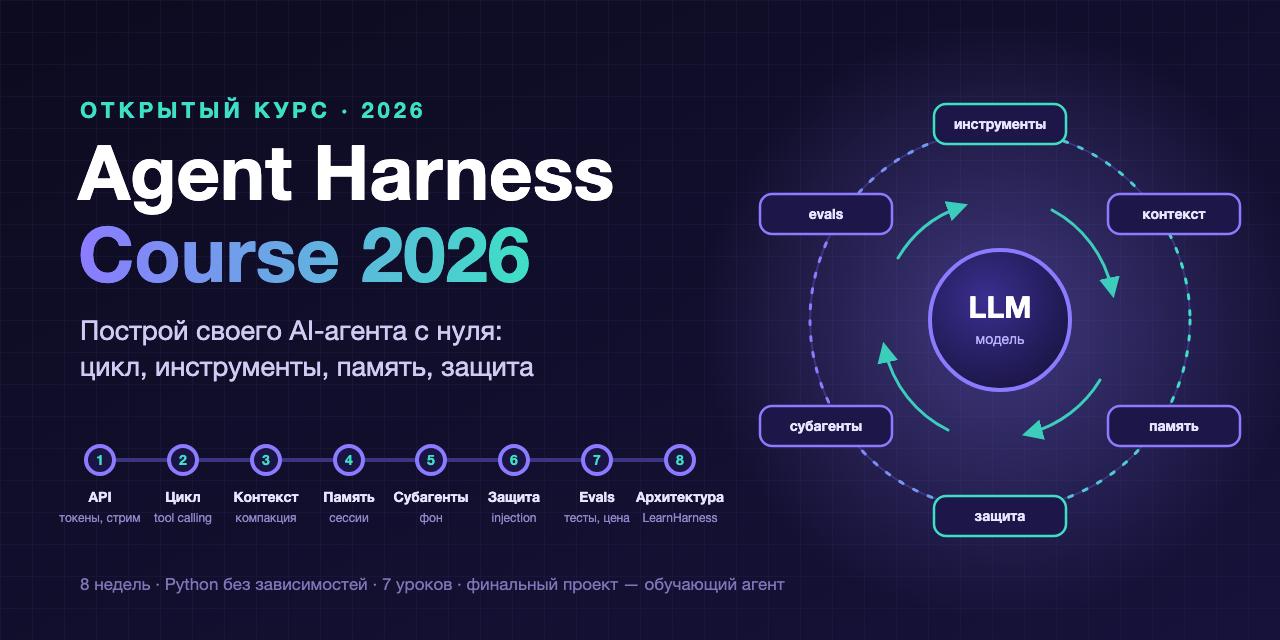
Agent Harness Course 2026 — как построить своего AI-агента с нуля. Бесплатный курс на русском языке! Пошаговый курс/гайд на ~8 недель (1–2 часа в день): от одного запроса к LLM до агента с инструментами, памятью, субагентами, защитой и тестами — и финального проекта. Свой учебный харнес на чистом Python без единой зависимости, 7 запускаемых уроков, […]

Рубрики
Технологии

PyLab — 2 года: как пользователи превращают пет-проект в продукт

28 октября моему пет-проекту PyLab, приложению для изучения Python и написания кода прямо на смартфоне, исполнилось два года. В прошлой статье я рассказывал, что умеет приложение, а сегодня расскажу о решениях: почему горячие правки обходятся дороже, чем кажется, чем окупился полный редизайн в версии 4, как одна идея пользователя стала любимой функцией и почему модерация […]

Рубрики
Технологии

CVE-2026-111497: критическая уязвимость в декодере Google…

CVE-2026-111497: критическая уязвимость в декодере Google Brotli Опубликована критическая уязвимость CVE-2026-111497 — out-of-bounds write в C-декодере Google Brotli (c/dec/decode.c). Уязвимы версии 1.0.3–1.2.0: специально сформированный Brotli-поток может вызвать повреждение памяти, утечку данных, отказ в обслуживании и потенциально удалённое выполнение кода. security.paloaltonetworks Риск существует для сервисов, распаковывающих Brotli-данные из недоверенных источников: HTTP-прокси, API-шлюзов, Node.js- и Python-приложений, а […]

Рубрики
На повестке дня

Критическая уязвимость Broccoli2Shell в Brotli вызвала волну экстренных патчей

Специалисты Microsoft и PHP выпустили внеплановые обновления для исправления критической уязвимости CVE-2026-111497, недавно обнаруженной в декодере Brotli. Эту уязвимость уже успели окрестить Node2Shell, HTTPS2Shell, Broccoli2Shell и даже Brotlipocalypse, и ранее патчи уже вышли для Node.js, Bun, Python-пакетов, Envoy и Istio. Однако список ПО, затронутого этой проблемой, продолжает расти.